
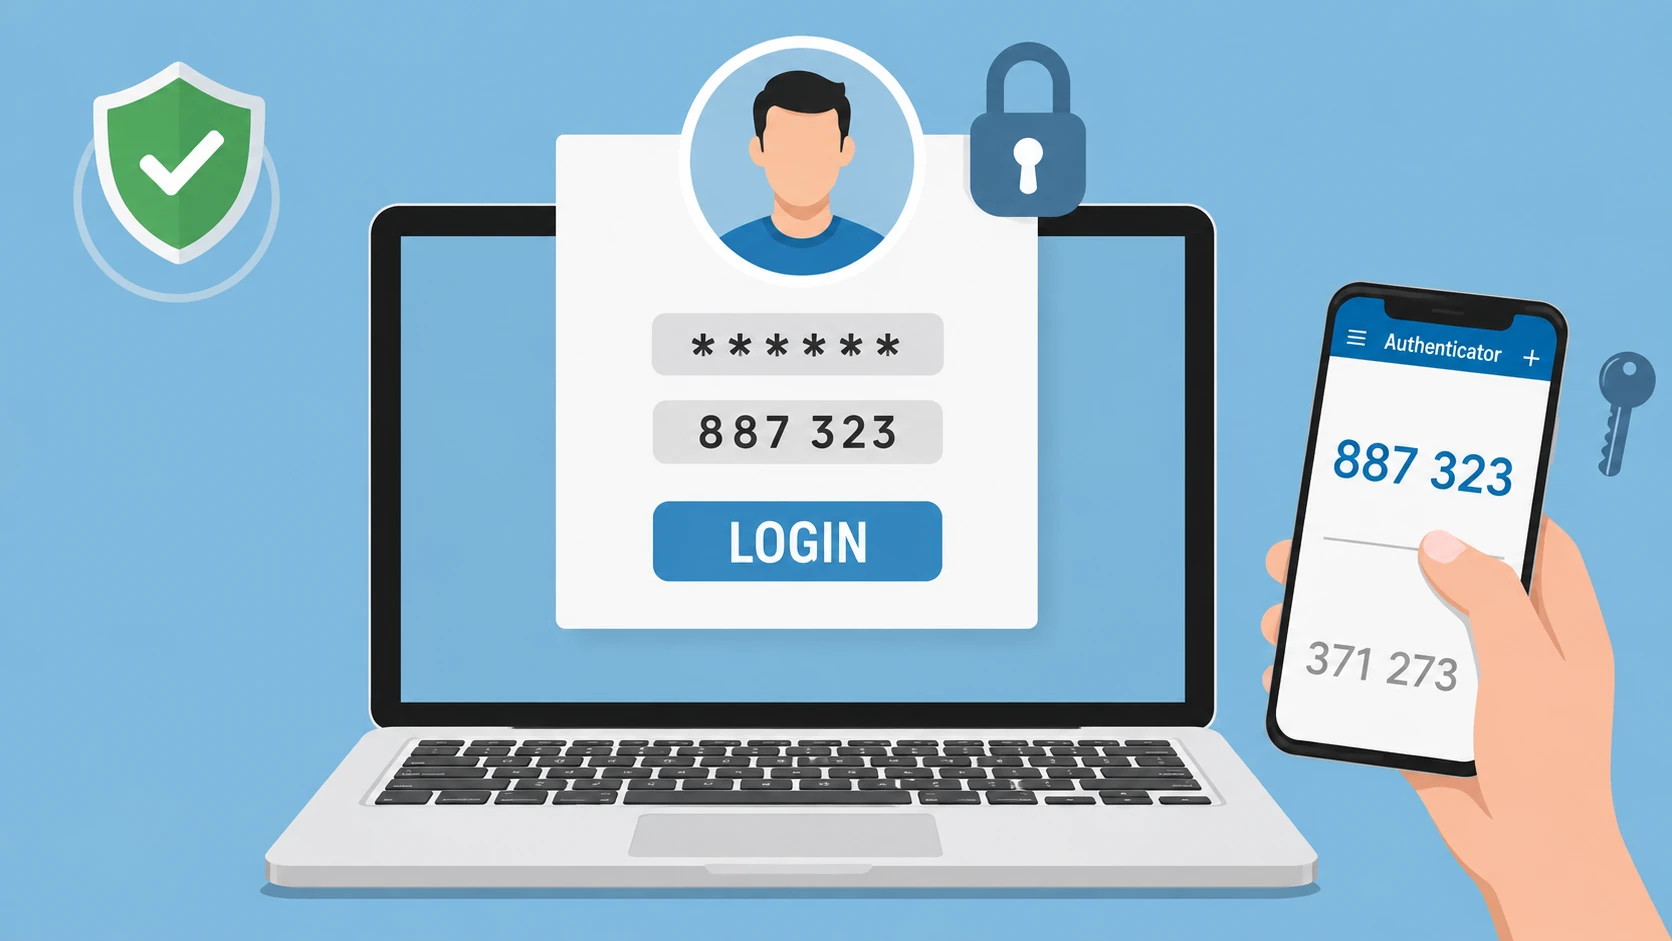
В течение многих лет одноразовые коды в SMS считались золотым стандартом защиты аккаунтов. Однако в 2026 году киберэксперты и ведущие технологические компании единодушно призывают отказаться от этого метода. Текстовые сообщения больше не обеспечивают надлежащего уровня безопасности из-за критических уязвимостей сотовых сетей, популярности перехвата SIM-карт (SIM-swapping) и автоматизированных фишинговых ботов.
Как сообщает информационный портал 34.ua, замена SMS-кодов на более современные методы аутентификации стала необходимым шагом для сохранения персональных данных и финансов.
Быстрый сравнительный обзор: Методы двухфакторной аутентификации
| Метод защиты | Устойчивость к фишингу | Защита от перевыпуска SIM | Сложность использования |
| SMS-сообщение | ❌ Низкая (перехватывается фишингом) | ❌ Отсутствует (риск SIM-swapping) | ? Очень простая |
| Приложения-аутентификаторы (TOTP) | ? Средняя (код меняется каждый 30 секунд) | ✅ Полная защита (привязка к устройству) | ? Легко |
| Аппаратные ключи / Passkeys (FIDO2) | ✅ Абсолютная (защита от заменяемых сайтов) | ✅ Полная защита (криптографический ключ) | ? Очень проста после настройки |
3 главные причины уязвимости SMS-аутентификации
Угроза SIM-swapping (подмена SIM-карты): Злоумышленники с помощью социальной инженерии или подкупа сотрудников мобильных операторов получают дубликат SIM-карты. С этого момента все одноразовые коды от банков, мессенджеров и почтовых ящиков поступают непосредственно хакерам, даже если телефон выключен.
Уязвимости протоколов SS7 и Diameter: Архитектура сотовых сетей создавалась десятилетия назад без расчета на современные киберугрозы. При помощи специального оборудования и доступа к сигнализационным протоколам SS7 хакеры могут перехватывать текстовые сообщения в любой точке мира без физического контакта с телефоном жертвы.
Автоматизированные фишинговые прокси-серверы: Современные фишинговые сайты больше не просто копируют форму входа. Инструменты типа Evilginx работают как прокси в реальном времени: когда пользователь вводит SMS на поддельном сайте, бот мгновенно передает его на настоящий сервис, перехватывает сессию и перебирает контроль над аккаунтом.